Active Directory - Contrôleur de domaine
Introduction
Le contrôleur de domaine permet aux utilisateurs et aux ordinateurs de s'authentifier au sein d'un domaine Active Directory.
Prérequis
Windows Server doit être installé et prêt à l'emploi.
Installation
Paramétrages réseaux
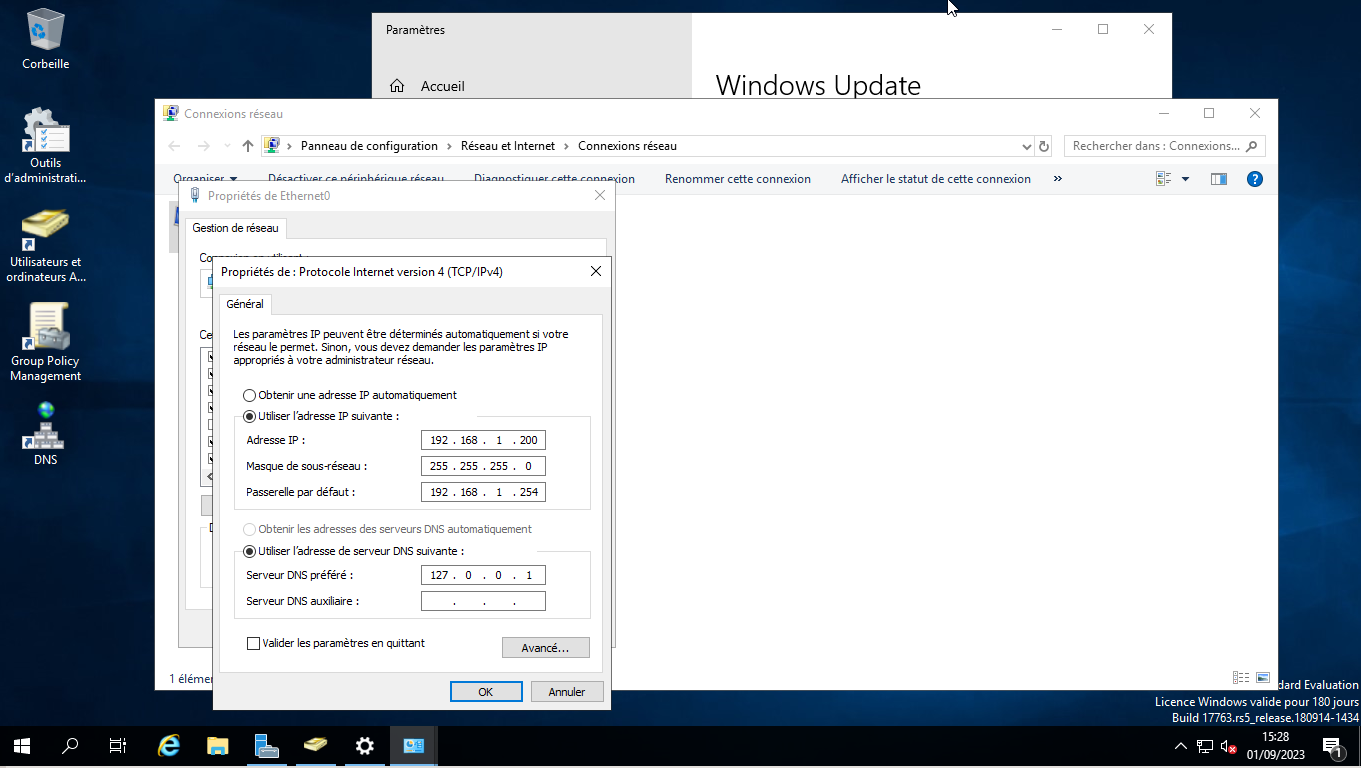
Tout d'abord il faut configurer le réseau du Windows server de sorte à le passer en IP statique et à pointer le serveur DNS sur lui-même.
Ici, l'adresse IP du contrôleur de domaine sera 192.168.1.200 :
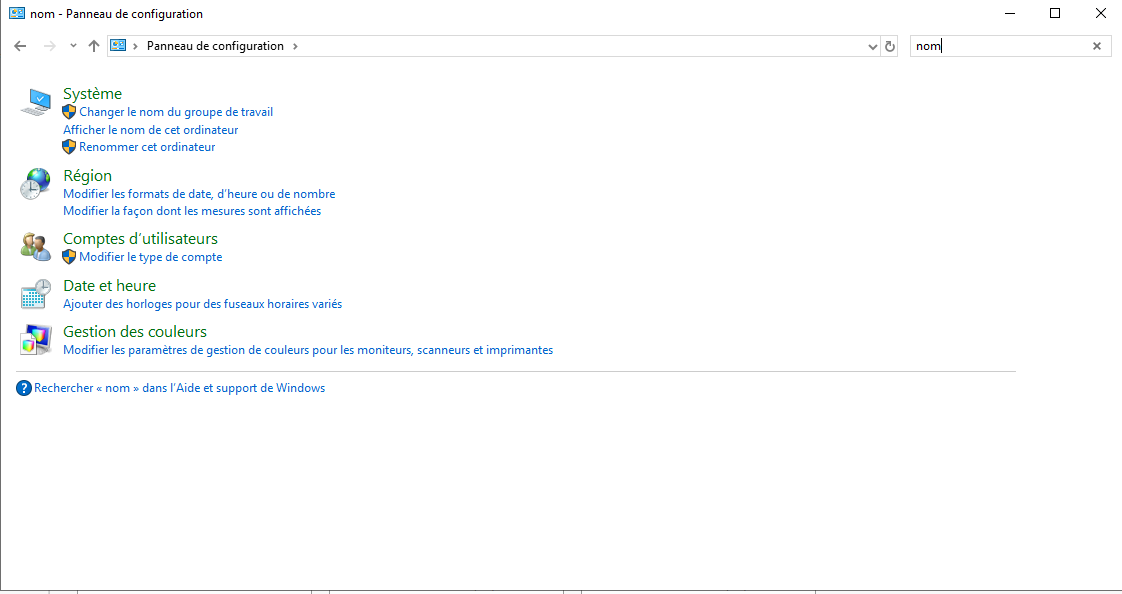
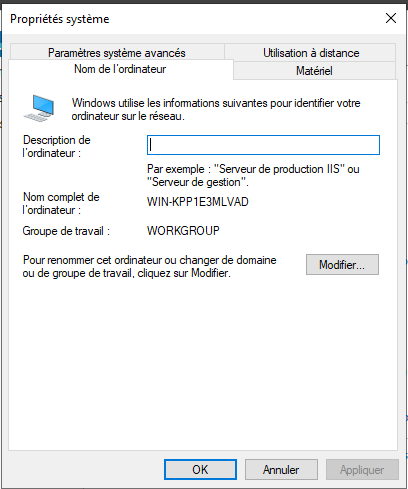
Ensuite, on change le nom du serveur dans le Panneau de configuration puis on cherche le mot clé "nom" et on appuie sur Renommer cet ordinateur :
On clic sur Modifier :
Dans notre cas, nous nommerons le serveur HOME-S-DC02 :
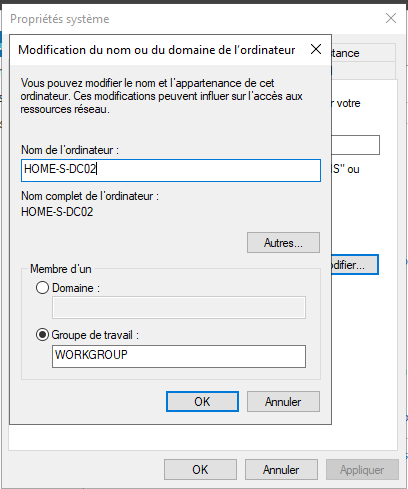
On clique sur OK puis on redémarre le serveur pour prendre en compte le nouveau nom d'hôte.
Installation du rôle AD DS
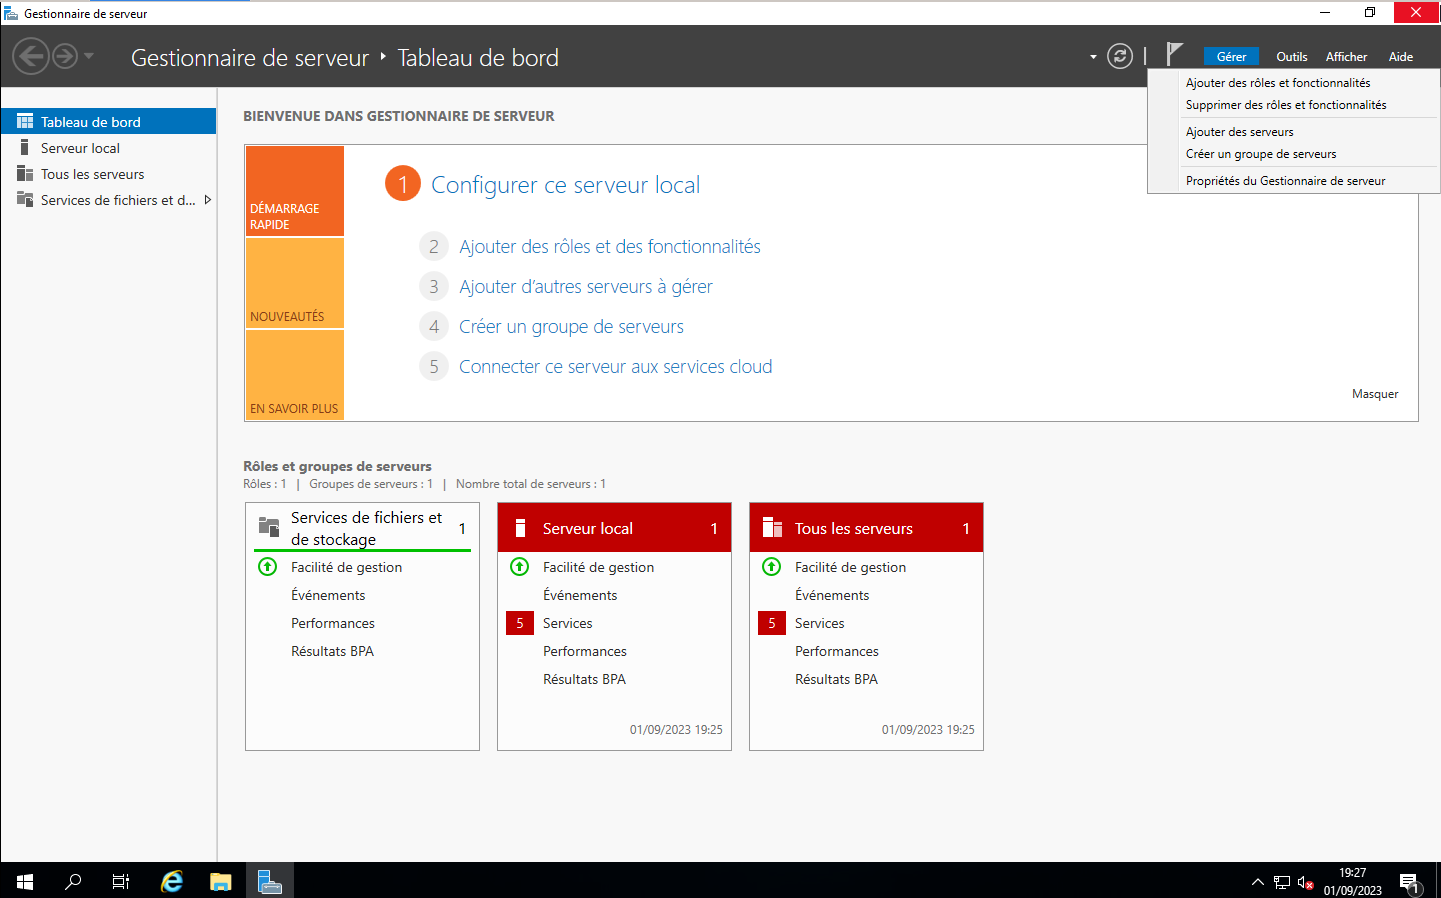
Depuis le Gestionnaire de serveur, se rendre dans l'onglet Gérer puis Ajouter des rôles et fonctionnalités :
Initiation du serveur en tant que contrôleur de domaine
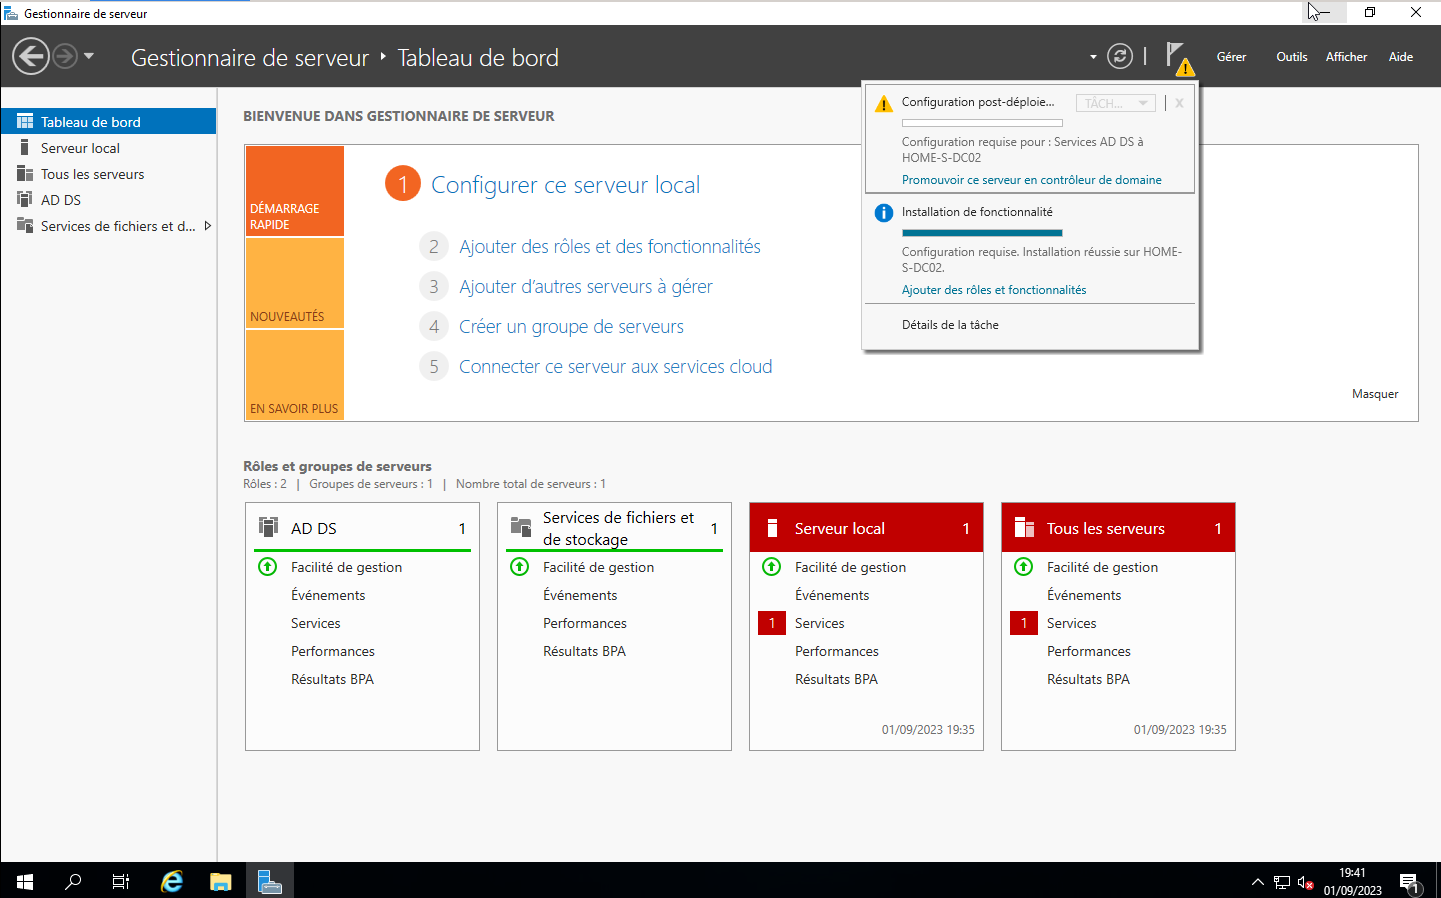
Après le redémarrage, se rendre dans le Gestionnaire de serveur et cliquer sur le drapeau affichant un "warning" et cliquer sur Promouvoir ce serveur en contrôleur de domaine :
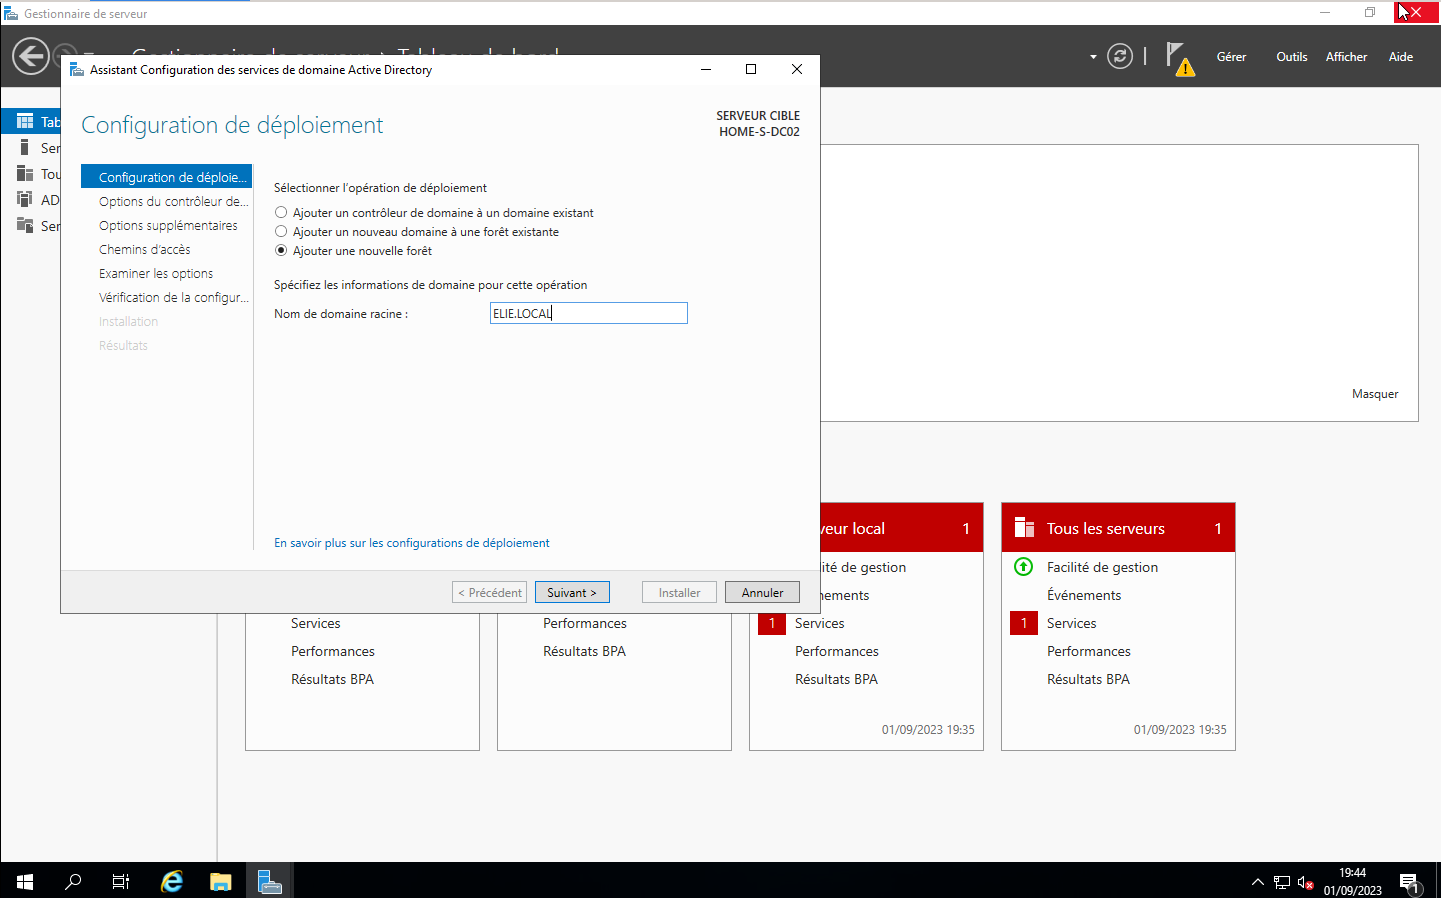
Accéder à la console AD
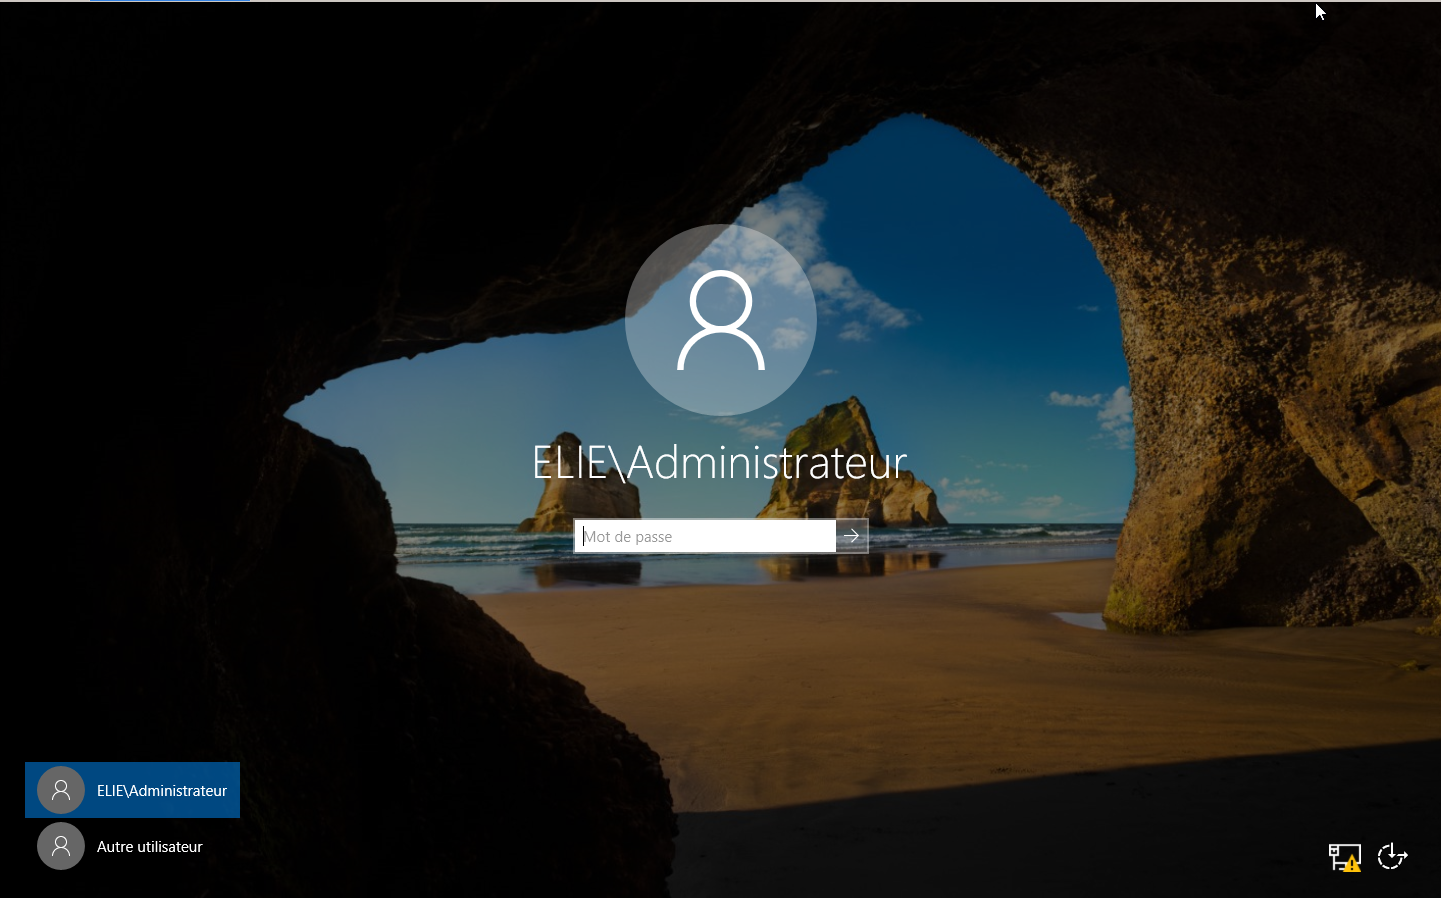
Tout d'abord, se connecter avec un compte Administrateur sur le domaine :
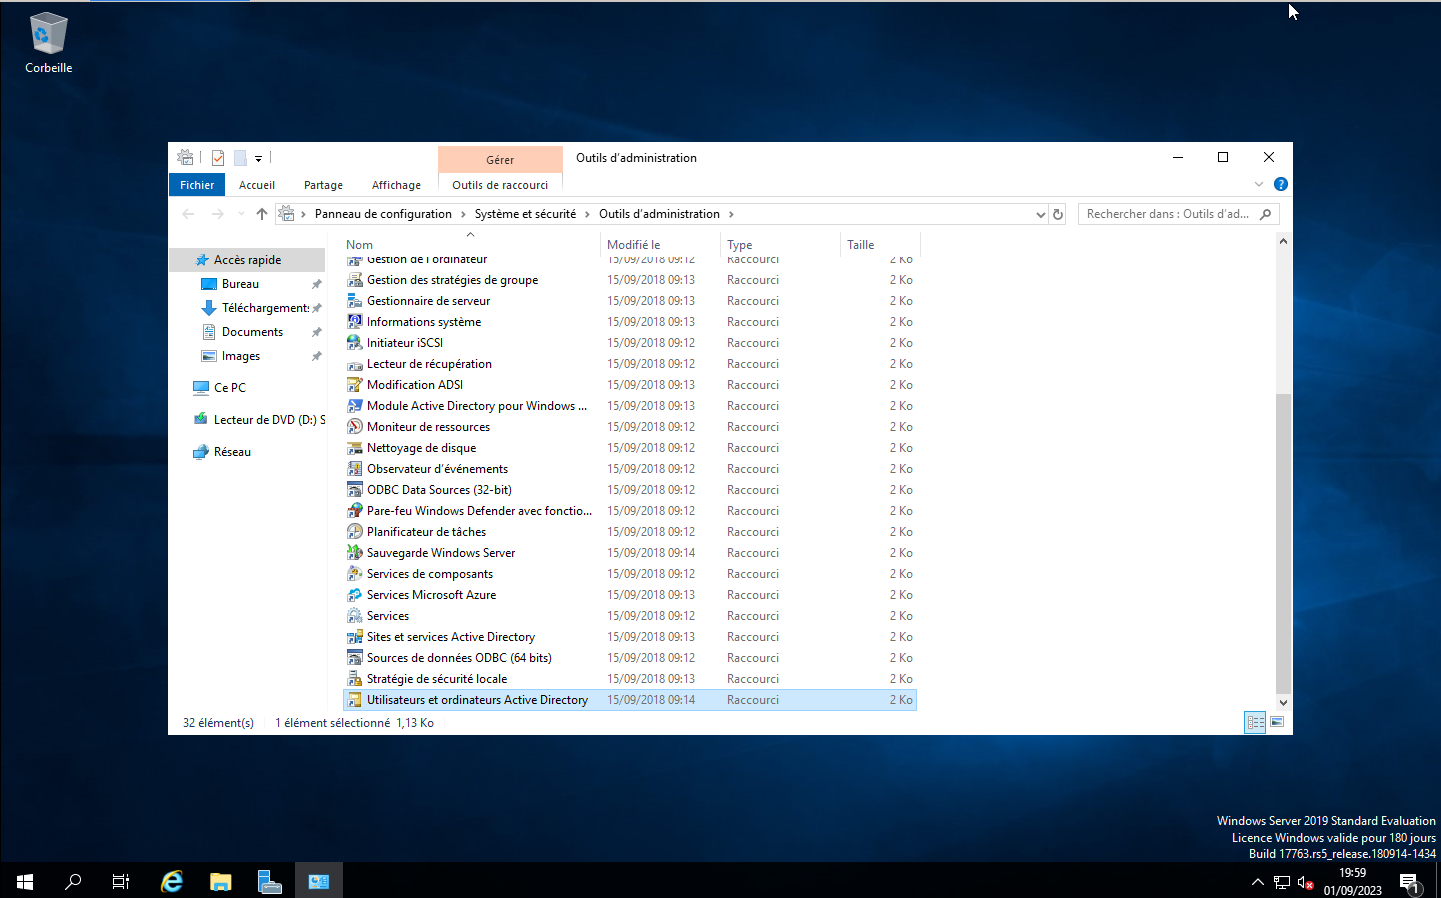
Se rendre dans le Menu Démarrer et accéder aux Outils d'administration :
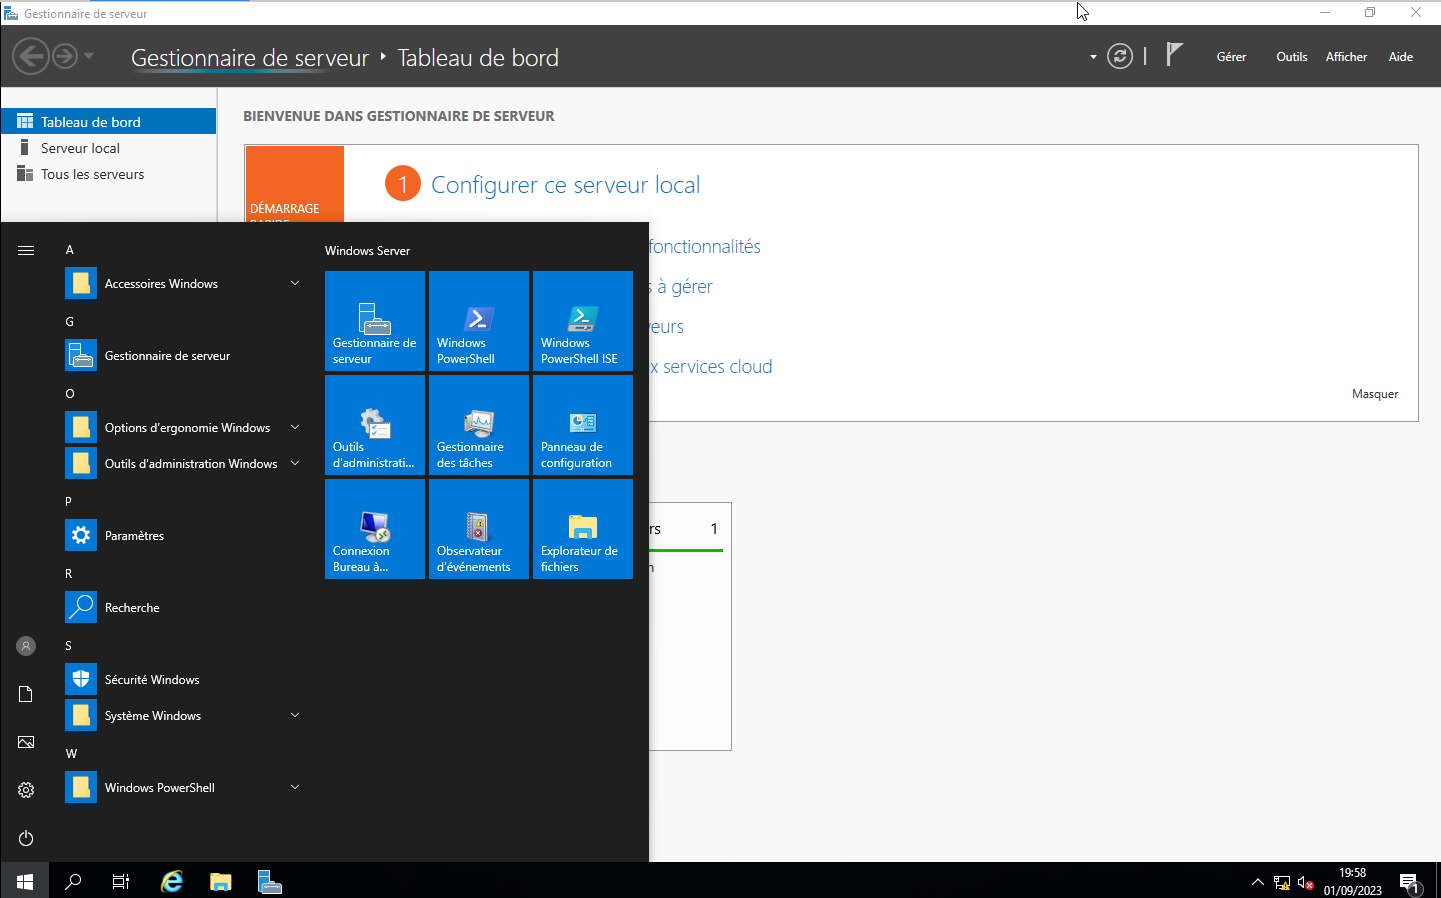
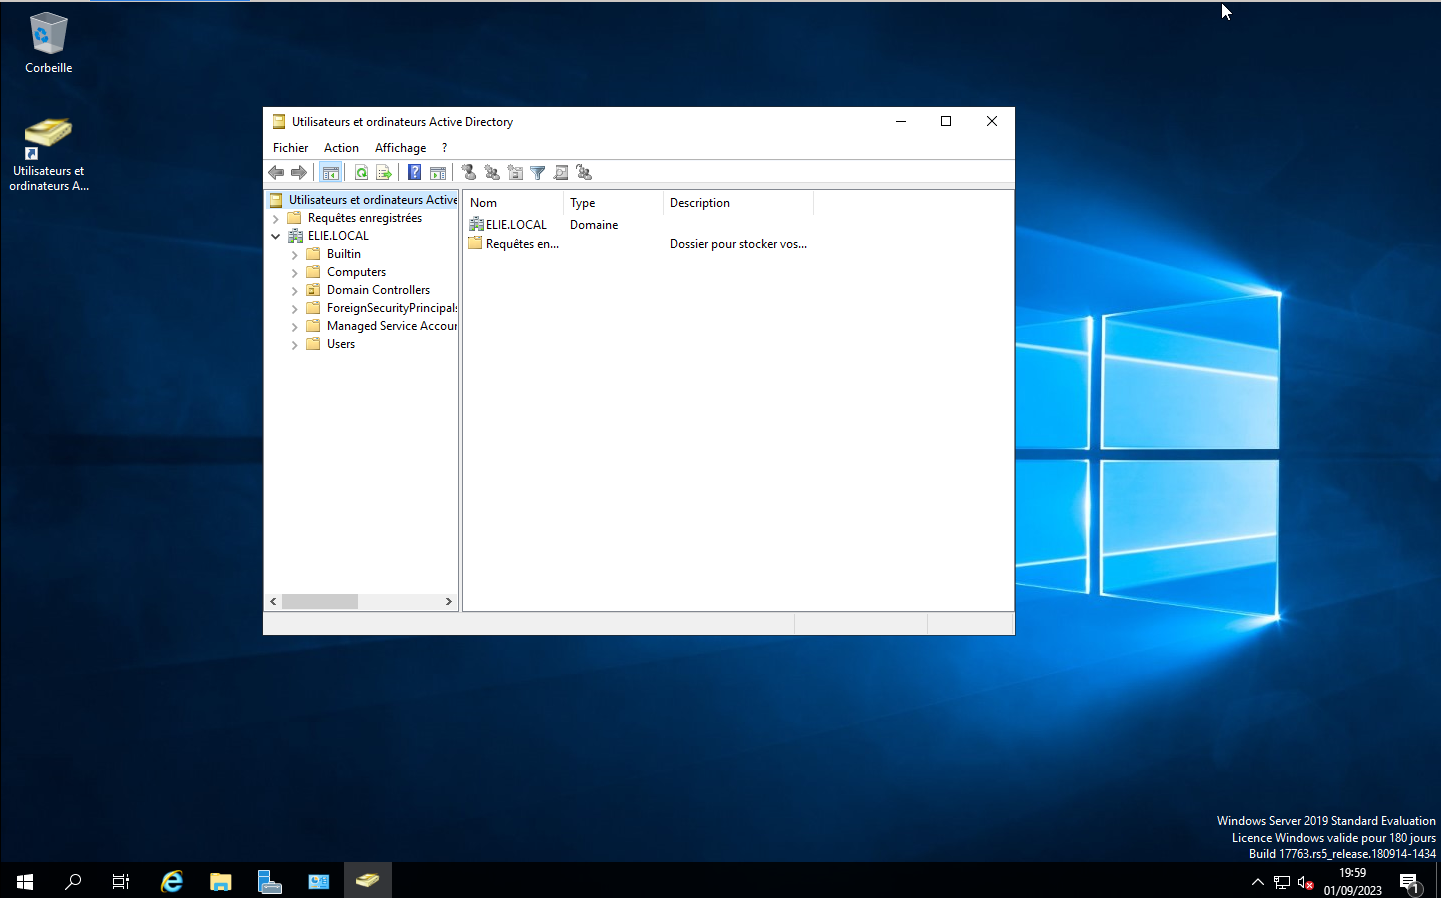
Copier sur le Bureau le raccourcis "Utilisateurs et ordinateurs Active Directory". Puis lancez-le :